この記事の要点を、先に図解感覚でつかめるようにまとめています。
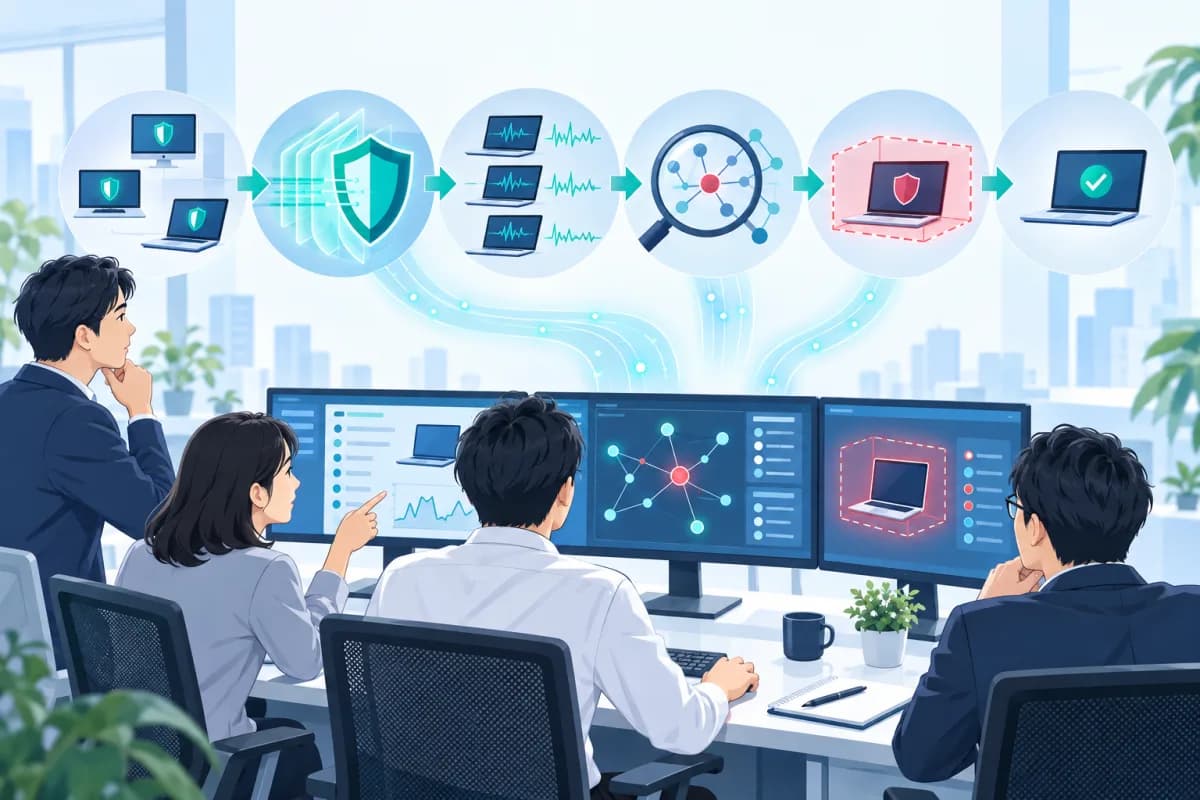
端末上の振る舞いと関連情報を収集します。
複数のアラートをつなぎ、侵入経路と影響を追います。
端末隔離やファイル停止など初動を支えます。
EDRとは
EDRはPCやサーバーなどのエンドポイントからプロセス、通信、ログオン、ファイル変更等の情報を収集し、不審な活動を検知して調査・対応を支援する仕組みです。
『ウイルスを防ぐ製品』というより、攻撃が防御をすり抜けた可能性を前提に、何が起きたかを把握して影響を抑えるための仕組みと考えると分かりやすくなります。
ウイルス対策ソフトとの違い
現在のウイルス対策やEPPにも振る舞い検知、クラウド判定、端末隔離など高度な機能があります。そのため、AVは隔離できずEDRだけが隔離できる、という区分は正確ではありません。
EDRの本質は、継続的なテレメトリ、関連アラートの集約、攻撃チェーンの把握、複数端末を横断した調査、対応の証跡にあります。
EDRでできること
不審なプロセスや通信を検知し、関連する端末・ユーザー・ファイルを調べ、端末隔離やファイル停止などの対応を行います。製品やプランで利用できる機能は異なります。
検知した事実だけでなく、どこから入り、何を実行し、他の端末へ広がったかを追えることが、復旧と再発防止につながります。
ウイルス対策・EPPとEDRの役割
製品によって機能は重なるため、名称だけでなく実装機能を確認します。
| 観点 | ウイルス対策・EPP | EDR |
|---|---|---|
| 中心目的 | 侵入・実行の予防とブロック | 侵害の検知・調査・対応 |
| 主な情報 | ファイルや振る舞いの判定 | 継続的な端末テレメトリ |
| 調査 | 検知単位が中心 | 攻撃チェーンや端末横断 |
| 運用 | ポリシーと検知対応 | アラート分析とインシデント対応 |
導入すれば安全になるわけではない
EDRは更新、多要素認証、権限管理、バックアップの代わりではありません。またアラートを確認し、誤検知と脅威を判断し、対応する人またはサービスが必要です。
設定不足や未導入端末があると可視性に穴ができます。導入後は対象端末、ポリシー、通知先、連絡手順を継続的に確認します。
中小企業が見るべき判断軸
個人情報や重要契約を扱うか、端末侵害でどの業務が止まるか、取引先要件があるか、基本対策が整っているか、アラート対応者がいるかを確認します。
EDR単体ではなく、既存のMicrosoft 365ライセンス、ウイルス対策、監視サービス、サイバー保険、バックアップを含む全体構成で判断します。
EDRを理解するポイント
関連サービス
記事を読んだあとに、そのまま比較や相談へ進みやすいページをまとめています。
この記事に関するよくある質問
EDRの悩みは、相談だけでも整理できますか?
はい。委託や実務支援を始める前の段階でも、現状整理、優先順位付け、ベンダー提案確認のような相談から始められます。
Lite と Office はどう使い分ければよいですか?
判断整理や壁打ちが中心なら Lite、設定変更や継続運用、問い合わせ対応まで必要なら Office が向いています。
依頼内容がまだ曖昧でも相談できますか?
できます。何が課題か言い切れない段階でも、困っていることや止まっている判断を共有いただければ、論点整理から進められます。
参考にした公式情報
製品仕様や制度は変更されることがあります。実際の設定時は、以下の最新情報も確認してください。