この記事の要点を、先に図解感覚でつかめるようにまとめています。
何の情報を、何のために処理するか確認します。
学習利用、保存、連携先、管理機能を確認します。
読み取りか実行か、結果が何に使われるかを分けます。
先に結論:一律禁止ではなく、条件を確認して判断する
『生成AIには個人情報を入力しない』というルールは、利用者がサービス条件や法令上の論点をその場で判断できない環境では、分かりやすい安全策です。特に会社が把握していない個人契約のAIへ、顧客情報や人事情報を入力することは避けるべきです。
一方で、適切な法人契約、管理設定、利用目的、社内手順がある場合まで、AIという理由だけで一律に禁止することが合理的とは限りません。個人情報保護委員会は、個人情報を含むプロンプトが特定した利用目的の達成に必要な範囲かを確認し、個人データを入力する場合は、提供事業者が機械学習に利用しないことなどを十分に確認するよう示しています。
したがって、判断の中心は『AIかどうか』ではなく、『どの情報を、どのサービスへ、何の目的で、どの条件と権限で扱わせるか』です。迷う場合は入力を止め、社内管理者や法務・個人情報保護の担当者へ確認します。
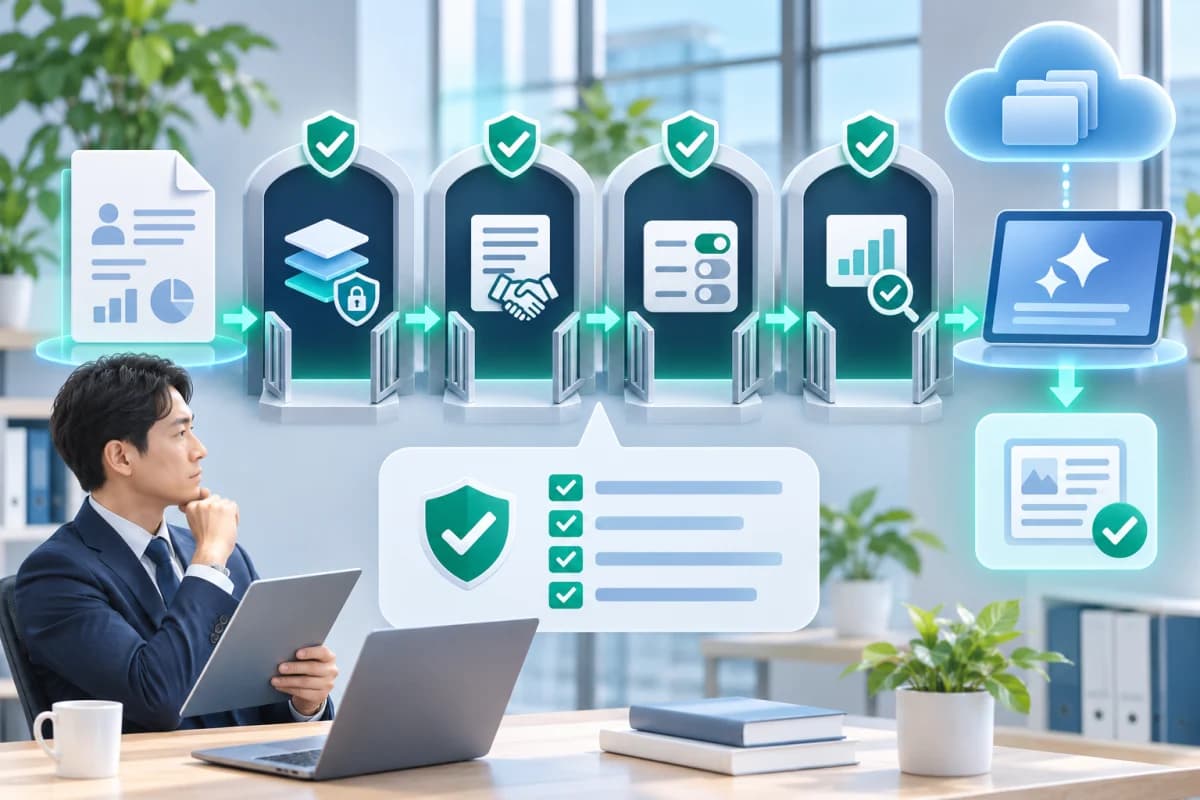
クラウドへ保存することと、生成AIで解析すること
Google DriveやOneDriveへ顧客情報を保存する場合も、生成AIへ資料を渡して要約する場合も、外部事業者のシステムで情報が処理される点は共通しています。クラウドストレージも、検索、共同編集、迷惑メール判定など、単なる保管以外の処理を行います。
ただし、生成AIは資料の内容を解釈し、複数情報を組み合わせ、新しい回答を作ります。誤った内容を生成する、元資料にはなかった機微な推測を作る、回答が別の履歴や文書へ保存されるといった追加の論点があります。外部アプリやコネクタを使えば、処理経路や関与する事業者が増える場合もあります。
そのため、『クラウドは安全、AIは危険』とも、『同じ外部サービスだから同じ』とも言い切れません。共有設定を誤ったストレージと、管理された法人向けAIを比べれば、サービス名だけで安全性の順番を決めることはできません。実際の契約、設定、処理、利用者権限を比較します。
学習に使われなければ安全、ではない
法人向けAIでは、業務データをモデル学習へ使用しないことが標準条件になっているサービスがあります。たとえばOpenAIはChatGPT Business、Enterprise、APIなどの組織データを既定で学習に使わないと案内し、GoogleもWorkspaceデータを許可なくWorkspace外の基盤モデルの学習・改善へ使わないと説明しています。
これは重要な確認項目ですが、学習利用の有無だけで判断は終わりません。入力と出力の保存期間、削除方法、管理者が確認できる範囲、アクセス制御、処理地域、再委託先、外部アプリへの送信、インシデント時の対応も確認します。個人向けと法人向けで条件が異なる場合もあります。
また、サービス側の安全対策が整っていても、利用者が不要な情報を入力する、生成結果を誤送信する、共有リンクを公開する、回答を事実確認せず使うといった運用上のリスクは残ります。契約と設定に加え、利用方法まで含めて管理します。
個人情報保護法と秘密保持契約は分けて確認する
個人データの取扱いを外部事業者へ委託する場合、利用目的の達成に必要な範囲内の委託であれば、個人情報保護法上の第三者提供に該当しない整理があります。ただし、実際に委託と評価できるか、委託先が委託された業務の範囲だけで取り扱うか、安全管理や監督をどう行うかは個別に確認が必要です。
さらに、個人情報保護法上の整理と、顧客との秘密保持契約、業界ルール、社内規程は同じではありません。契約で外部クラウドへの保存やAI解析が制限されていれば、法令上の第三者提供に該当しない可能性があるだけで利用できるとは限りません。
『プライバシーポリシーへ書けばよい』『学習されなければよい』と単純化せず、情報の取得時に示した利用目的、顧客との契約、委託条件、国外での取扱いなどを確認します。契約解釈や法令適合性に迷う場合は、弁護士などの専門家へ確認してください。
AIへ情報を渡すことと、行動を任せることを分ける
指定した財務資料を読み込ませ、分析の下書きを作る場合、中心となるリスクは情報の取扱いと回答の正確性です。一方、AIに会計システムの変更、顧客へのメール送信、ファイル共有まで任せる場合は、誤操作や不正な指示の影響が加わります。
既存コラム『AIは「優秀な秘書」なのか』では、AIに見せる情報、信頼する指示、実行させる操作を分ける考え方を紹介しています。読み取りだけの利用と、外部システムを操作できるAIエージェントでは、必要な権限管理と承認手順が異なります。
また、メールやクラウドストレージをAIへ接続すると、利用者が個別にアップロードしていない情報まで検索対象になる場合があります。既存コラム『AIにGoogleドライブやメールを接続して大丈夫?』もあわせて確認し、接続範囲を任せたい仕事に合わせます。
生成AIへ情報を渡す前の4つの判断軸
同じ情報でも、利用するサービスと用途によって判断は変わります。法令・契約の個別判断が必要な場合は専門家へ確認します。
| 判断軸 | 確認すること | 注意が必要な例 |
|---|---|---|
| 情報の性質・目的 | 利用目的の範囲、機密区分、本人との関係 | 要配慮個人情報、契約で外部処理を制限された情報 |
| サービス条件 | 学習利用、保存期間、管理者設定、外部連携 | 個人契約、条件を確認できないサービス |
| AIの権限 | 指定文書の読取りか、他システムの操作まで行うか | 送信、共有、削除、設定変更を自動実行 |
| 結果の影響 | 下書き・参考か、重要判断や取引へ直接使うか | 採用、与信、契約、医療などへの無確認利用 |
ケース別:利用、追加確認、入力回避の目安
公開情報や自社で公開済みの資料を使い、結果を人が確認する用途は、比較的始めやすい領域です。社内限定資料でも、利用目的とサービス条件が明確で、必要最小限に限定し、法人管理下で使うなら、会社のルールに沿って検討できます。
顧客名簿、人事評価、健康情報、決済情報、未公表の経営情報、契約で外部処理が制限された情報は、より慎重な確認が必要です。マスキング、項目削減、仮名化、指定環境での処理、ローカル処理など、情報をそのまま渡さない方法も比較します。
採用、与信、契約、医療、法的判断など、本人や取引へ大きな影響を与える用途では、AIの回答だけで結論を出さず、人による検証と決裁を残します。技術的に入力できるかではなく、間違えたときに誰へどのような影響が出るかで判断します。
個人情報を入力してしまったときの初動
誤って個人情報や機密情報を入力した場合は、慌てて隠すのではなく、まず追加の共有や操作を止めます。入力した情報、利用したサービスとアカウント、日時、共有設定、接続した外部機能、生成結果の利用先を記録し、社内の管理者・情報セキュリティ担当へ連絡します。
サービスの機能と会社の手順に従い、会話、添付ファイル、共有リンクなどを削除または無効化できるか確認します。ただし、画面から削除したことだけで、すべての保存データが即時消去されたと断定しないでください。公式の保持・削除条件を確認します。
情報の種類、対象人数、第三者が閲覧できた可能性、契約上の報告義務を評価し、必要に応じて法務や専門家へ相談します。個人データの漏えい等に該当する可能性がある場合は、個人情報保護委員会への報告や本人通知の要否も含めて、現行のルールで判断します。
社内ルールは「禁止語」ではなく判断手順にする
『個人情報禁止』『機密情報禁止』だけでは、業務システムへAIが組み込まれたときに、どの機能が禁止対象か分かりにくくなります。情報の種類、利用目的、利用可能なサービス、入力前の確認、結果の確認、事故時の連絡先を具体的に定めます。
最初は、会社が契約・管理するAIだけを業務利用可とし、公開情報や社内一般情報から始める方法があります。顧客情報などを扱う業務は事前承認制にし、確認できた用途から段階的に追加します。利用中のサービスと外部連携を定期的に棚卸しすることも重要です。
まとめ:慎重であることと、利用を禁止することは同じではない
生成AIに個人情報を入力してよいかは、情報の名称だけでは決まりません。利用目的の範囲、AIサービスのデータ取扱条件、契約上の許容性、AIに与える権限、処理結果の影響を組み合わせて判断します。
確認できないサービスへ顧客情報を入力しない、必要以上の情報を渡さない、結果を人が確認するという基本は維持します。その上で、法人向けサービス、マスキング、処理環境の分離などを使い分ければ、安全性と利便性を両立できる場面があります。
大切なのは『AIには入れない』と覚えることだけではなく、自社で可否を判断できる手順を持つことです。判断が難しい場合は、技術、契約、運用を分けて整理し、必要な専門家へつなげます。
生成AIへ情報を渡す前の判断ポイント
関連サービス
記事を読んだあとに、そのまま比較や相談へ進みやすいページをまとめています。
この記事に関するよくある質問
セキュリティの悩みは、相談だけでも整理できますか?
はい。委託や実務支援を始める前の段階でも、現状整理、優先順位付け、ベンダー提案確認のような相談から始められます。
Lite と Office はどう使い分ければよいですか?
判断整理や壁打ちが中心なら Lite、設定変更や継続運用、問い合わせ対応まで必要なら Office が向いています。
依頼内容がまだ曖昧でも相談できますか?
できます。何が課題か言い切れない段階でも、困っていることや止まっている判断を共有いただければ、論点整理から進められます。
参考にした公式情報
製品仕様や制度は変更されることがあります。実際の設定時は、以下の最新情報も確認してください。
関連キーワードから続けて読む
近いテーマをまとめて見たい方へ、関連する記事やサービスページをたどりやすくしています。