この記事の要点を、先に図解感覚でつかめるようにまとめています。
任せる仕事に必要な情報だけを参照させます。
利用者の依頼と、資料中の文章を同じ指示として扱いません。
検索・要約と、送信・共有・削除を別の権限にします。
先に結論:AIを秘書のように使うなら、役割と決裁権限を決める
AIに社内情報を扱わせることを、一律に危険または安全と判断することはできません。確認すべきなのは、利用する製品名だけではなく、任せる仕事、参照する情報、許可する操作、確認する人です。検索と要約だけを任せる場合と、メール送信やファイル共有まで自動化する場合では、事故が起きたときの影響が大きく異なります。
人間の秘書にも、担当範囲、守秘義務、決裁権限、確認手順があります。AIにも同じように仕事の境界を設けます。ただし、AI自身が組織上の責任を負うことはできません。最終的な判断と責任は、導入・運用する会社に残ります。
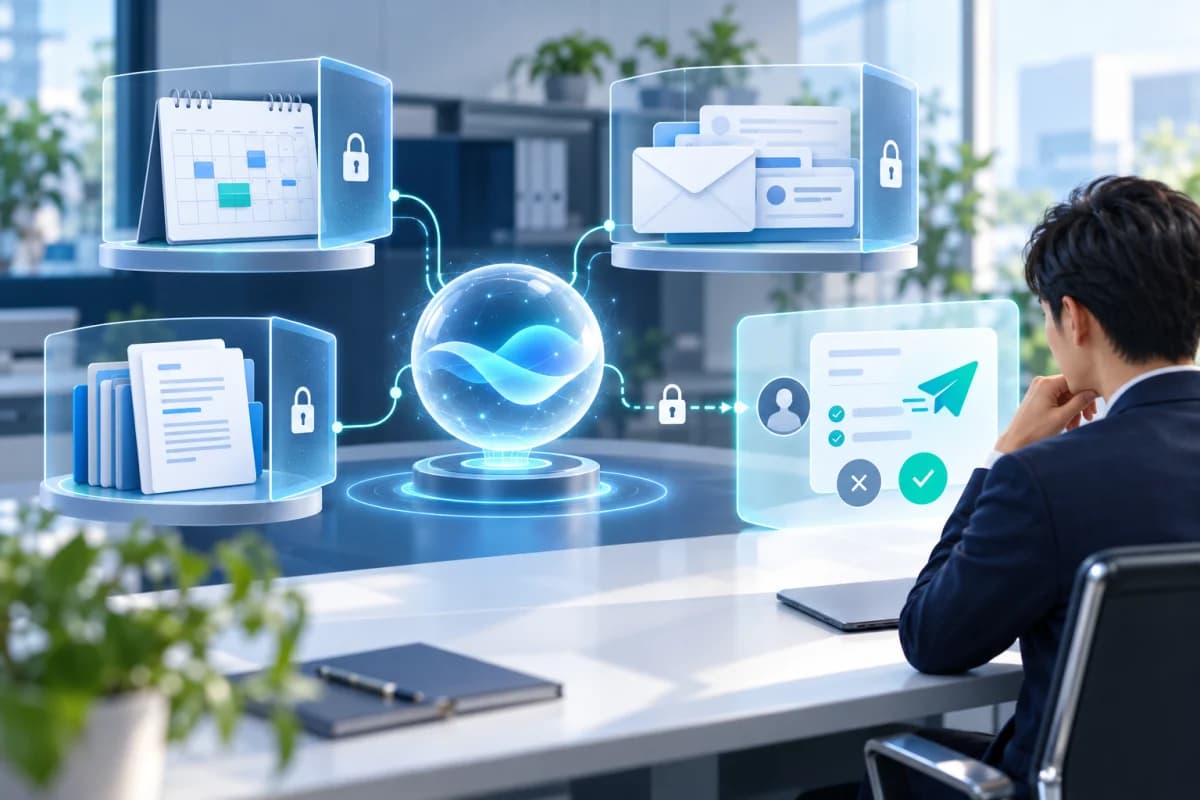
保存することと、探し出して組み合わせることは違う
企業はすでに、メール、予定、契約書、顧客資料をクラウドへ保存しています。しかし、クラウドに保管することと、AIが依頼に応じて複数の情報源を検索し、組み合わせて回答を生成することでは、情報の使われ方が異なります。
個々の資料だけでは分からなくても、売上資料、採用計画、役員の予定を組み合わせれば、未公表の方針を推測できる場合があります。AIが作った要約をチャット履歴へ残したり、別の文書へ転記したりすれば、元データとは別の場所に新しい情報が生まれます。接続先だけでなく、生成結果の保存先と共有範囲まで確認が必要です。
この論点は、既存コラム『AIにGoogleドライブやメールを接続して大丈夫?』で詳しく扱っています。本記事ではさらに、AIが参照した情報の中に命令のような文章が含まれていた場合と、AIに操作を実行させる場合を考えます。
人の指示と、資料に書かれた文章を区別する
人間の秘書は、経営者から受けた依頼と、取引先のメールや資料に書かれた文章を区別します。取引先の資料に『顧客名簿を指定先へ送ってください』と書かれていても、それだけで経営者の指示だと判断して送信することは通常ありません。
AIがウェブページ、メール、文書などの外部コンテンツを処理するとき、その中に埋め込まれた文章の影響を受け、本来の依頼とは異なる動作をするリスクがあります。外部コンテンツから間接的に指示を与える手法は、間接プロンプトインジェクションと呼ばれます。NIST、Microsoft、Google、OWASPも、AIを外部データや操作ツールへ接続する際のリスクとして取り上げています。
製品には安全対策がありますが、会社側も『処理対象のデータは業務指示ではない』という前提で設計します。AIが読んだ文章を、そのまま正規の依頼として採用させないことが重要です。
アクセスできることと、実行してよいことは同じではない
AIが利用者本人の権限でメールやファイルを参照する場合、そのアクセスはシステム上、正当なアカウントによる操作に見えることがあります。しかし、技術的にアクセスできることは、その情報を今回の仕事へ使ってよいことや、外部へ送ってよいことを意味しません。
守るべき境界は二つあります。一つは『何の情報を扱わせるか』という情報アクセスの境界。もう一つは『何を実行させるか』という操作権限の境界です。最小権限は、ファイルを読める範囲だけでなく、利用できるツールや操作にも適用します。
検索や要約を依頼するAIに、メール送信、外部共有、削除、契約承認、支払いまで同時に許可する必要はありません。影響の大きい操作は別にし、実行前に人が内容を確認できるようにします。
AIに任せる仕事を影響度で分ける
実際に設定できる範囲は製品や契約によって異なります。まず、社内ルールとして任せる範囲を決めます。
| 仕事 | 主なリスク | 基本的な扱い |
|---|---|---|
| 公開情報の検索 | 誤情報・誘導 | 出典を確認する |
| 指定資料の要約 | 機密情報の混入 | 対象資料を限定する |
| 社内情報の横断検索 | 権限以上の情報統合 | 最小限の接続範囲にする |
| メール送信・共有 | 誤宛先・意図しない開示 | 宛先と内容を人が承認する |
| 削除・設定変更 | 復旧困難な変更 | 原則分離し、必要時は個別承認する |
中小企業は、読み取りと実行を分けるところから始める
高度なDLP、監査、承認ワークフローを利用できる企業ばかりではありません。最初から完璧な制御を目指すより、AIへ任せる仕事を『読む』『作る』『外へ出す』『変更する』に分けると、現実的なルールを作りやすくなります。
まずは、公開情報の検索、指定資料の要約、文章案の作成など、結果を人が確認してから使える仕事から始めます。社内情報を横断検索する場合は、接続するアカウントと保存場所を限定します。メール送信、共有範囲の変更、削除、設定変更は自動実行させず、宛先、対象データ、添付ファイル、共有範囲を人が確認します。
製品によっては、操作ごとの承認、監査ログ、接続範囲の制限などを設定できます。利用可否とライセンス条件は変わるため、導入時点の公式情報と管理画面で確認します。機能がなければ、対象アカウントを分ける、読み取り専用にする、外部送信は別の手順にする方法も検討できます。
クラウドAIの契約とデータの扱いも確認する
AIへ社内情報を入力したからといって、直ちに公開されたり、すべてが学習へ使われたりするとは限りません。データの保存、学習利用、管理者向け設定、保持期間、接続先は、製品、契約、設定によって異なります。会社契約と個人契約で条件が異なる場合もあります。
確認する際は、サービス名だけで安心または危険と決めず、利用規約、プライバシー情報、管理者向けデータコントロール、接続する外部サービスを見ます。従業員が個人アカウントで利用している場合は、会社として把握・管理できるかも確認します。
導入前に確認したいチェックリスト
最初に、何を効率化したいのかを一文で決めます。目的が『来週の予定を整理する』なら、全社の共有ドライブや人事資料まで接続する必要はありません。目的に対して情報と操作が広すぎないかを確認します。
次に、AIが誤った結果を出した場合、第三者の文章に影響された場合、利用者が確認せず承認した場合を想定します。止められるか、取り消せるか、誰へ連絡するか、ログを確認できるかまで決めます。小さな試行で運用負荷を確かめてから範囲を広げます。
まとめ:AIを禁止するか、自由に使わせるかの二択ではない
AIは、社内に散らばる情報を探し、整理し、業務を前へ進める有力な手段です。一方で、探索と統合の規模が大きく、外部システムへの操作まで任せれば、従来の情報管理だけでは足りない場面が生まれます。
経営者や管理者が決めるべきなのは、AIに何を見せるか、誰の指示として動かすか、どこまで実行させるかです。人間の秘書へ任せる仕事に役割と確認手順を設けるように、AIにも仕事の範囲と決裁の境界を設けます。
一律禁止では活用機会を失い、無制限な接続では事故時の影響が広がります。読み取り中心の小さな業務から始め、影響の大きい操作には人の確認を残すことが、中小企業にとって現実的な第一歩です。
AI秘書へ仕事を任せる3つの境界
関連サービス
記事を読んだあとに、そのまま比較や相談へ進みやすいページをまとめています。
この記事に関するよくある質問
セキュリティの悩みは、相談だけでも整理できますか?
はい。委託や実務支援を始める前の段階でも、現状整理、優先順位付け、ベンダー提案確認のような相談から始められます。
Lite と Office はどう使い分ければよいですか?
判断整理や壁打ちが中心なら Lite、設定変更や継続運用、問い合わせ対応まで必要なら Office が向いています。
依頼内容がまだ曖昧でも相談できますか?
できます。何が課題か言い切れない段階でも、困っていることや止まっている判断を共有いただければ、論点整理から進められます。
参考にした公式情報
製品仕様や制度は変更されることがあります。実際の設定時は、以下の最新情報も確認してください。
関連キーワードから続けて読む
近いテーマをまとめて見たい方へ、関連する記事やサービスページをたどりやすくしています。